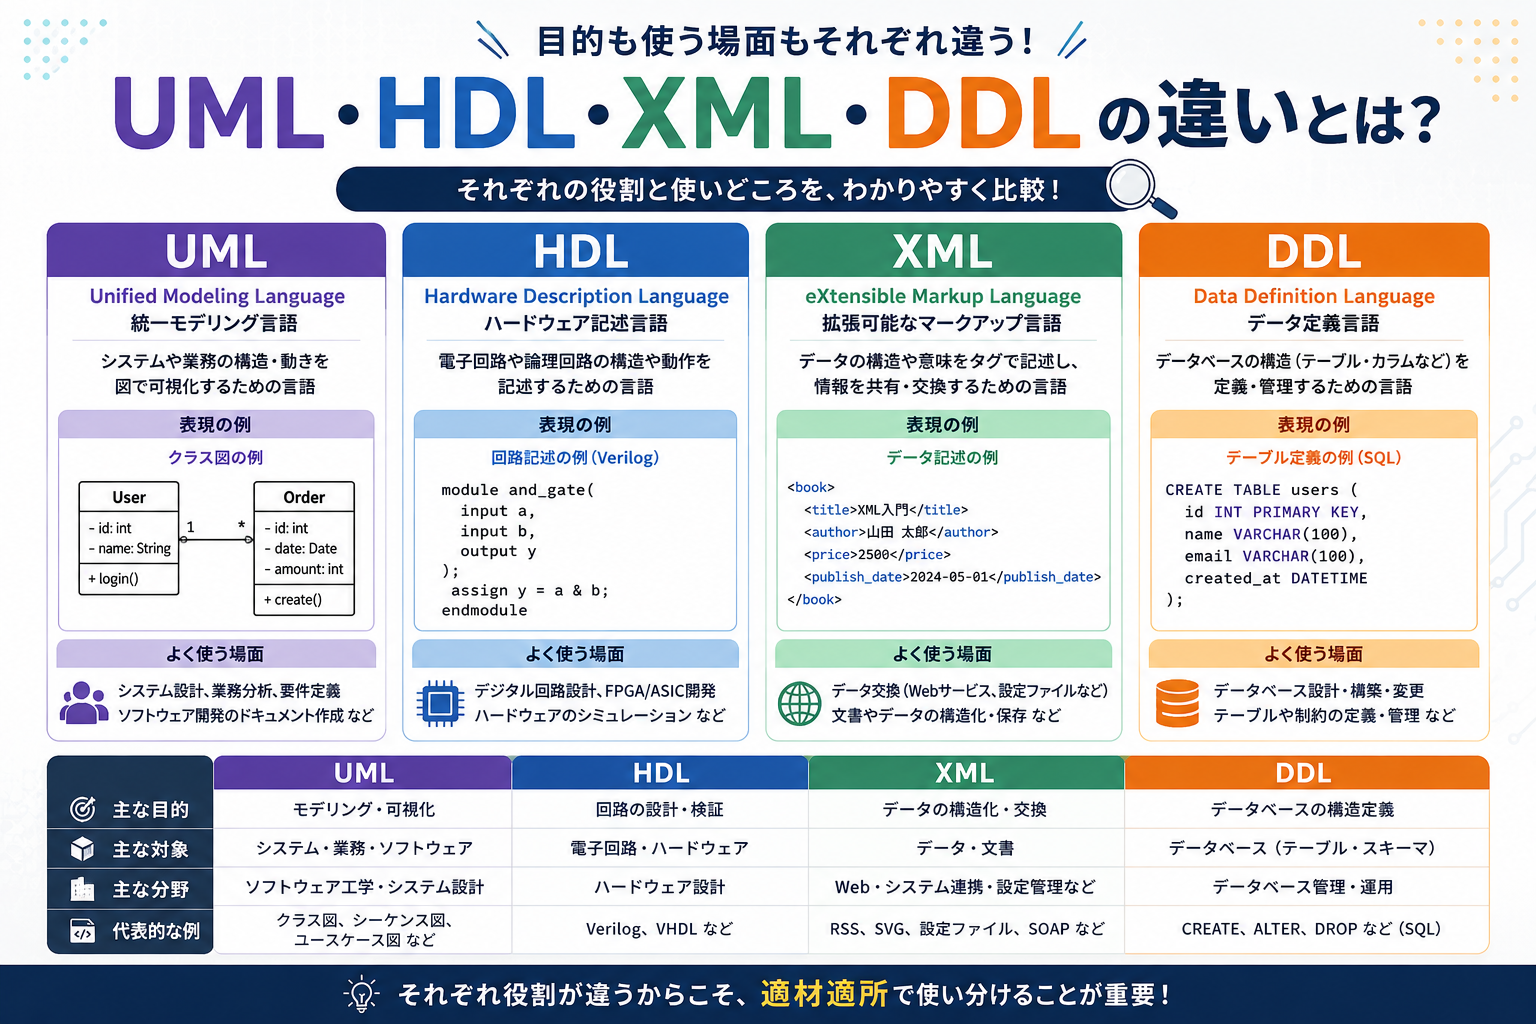
UML・HDL・XML・DDLの違いとは?初心者向けに「何を表す言語か」で画像多めで解説!
クマノくらげ
クマノブログ
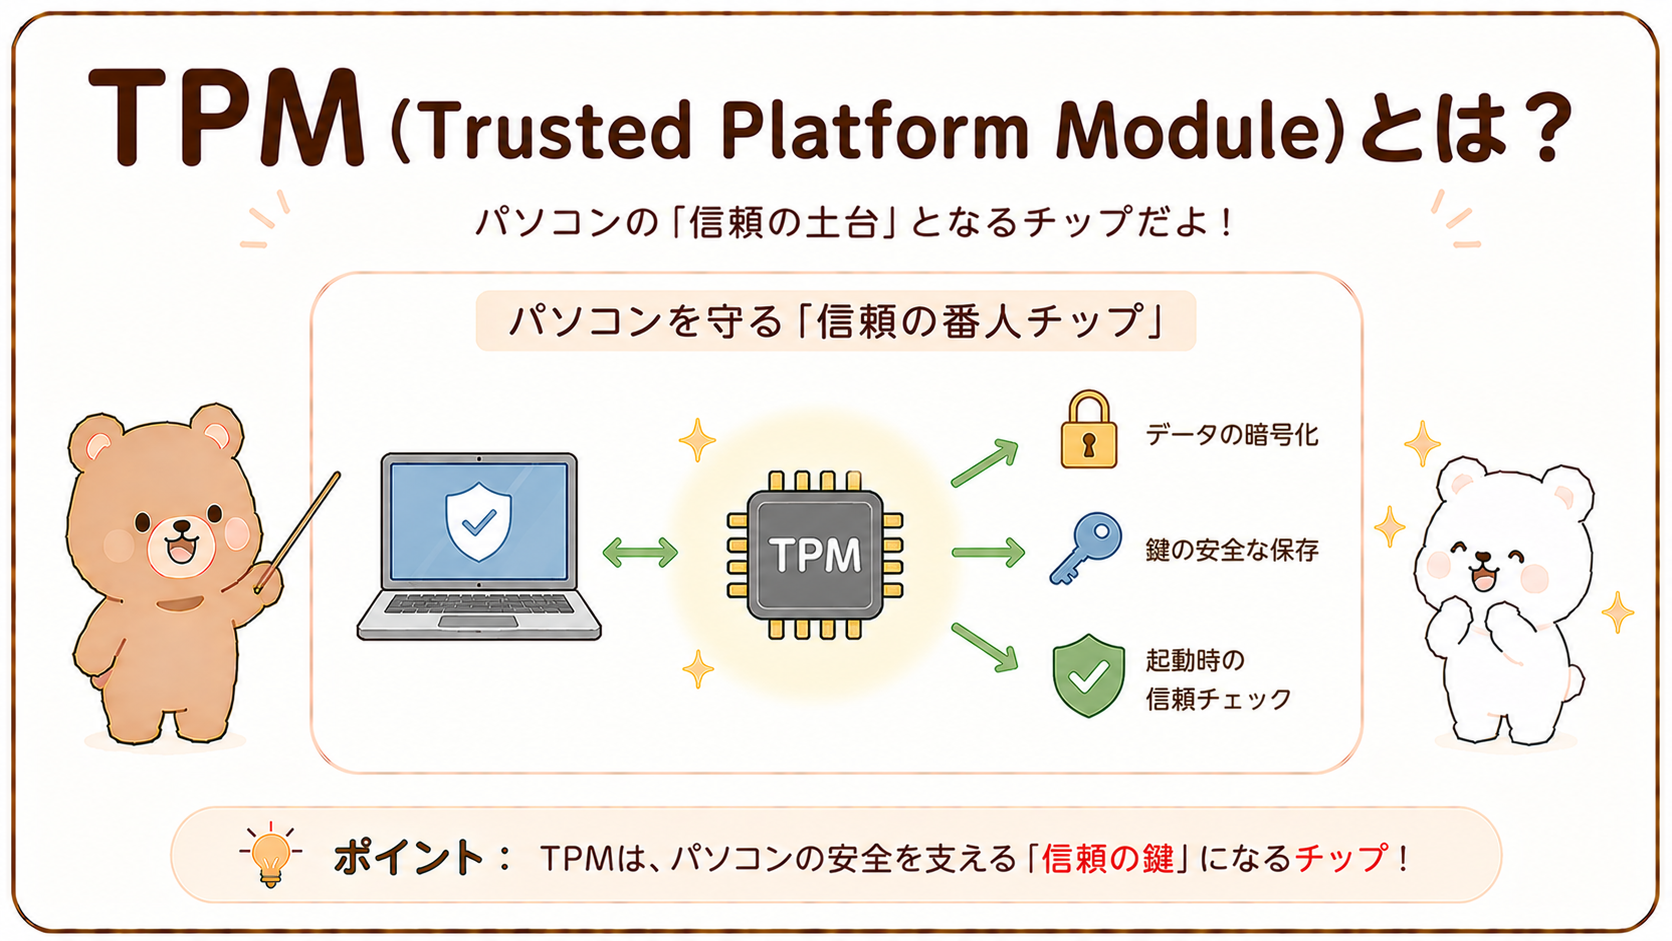
TPM(Trusted Platform Module)とは、暗号鍵などの重要な情報を、パソコンの中で安全に保管するための仕組みです。
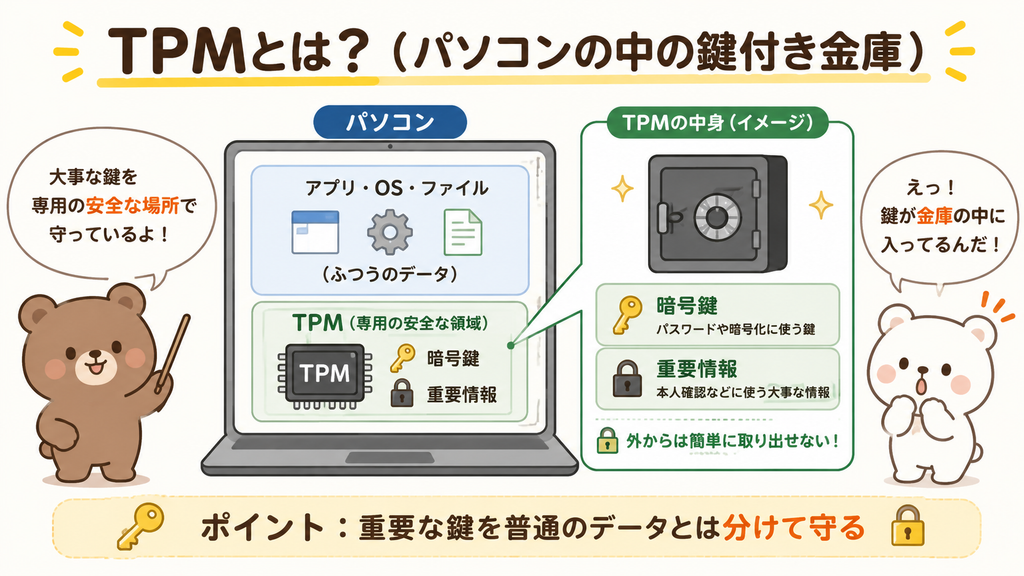
パスワードや暗号化に使う鍵を、普通のデータと同じ場所に置くのではなく、専用の安全な領域で守るのがポイントです。
WindowsのBitLockerやWindows Helloなどでも利用されます。
一言でいうと、TPMは「パソコンの中にある鍵付き金庫」です。
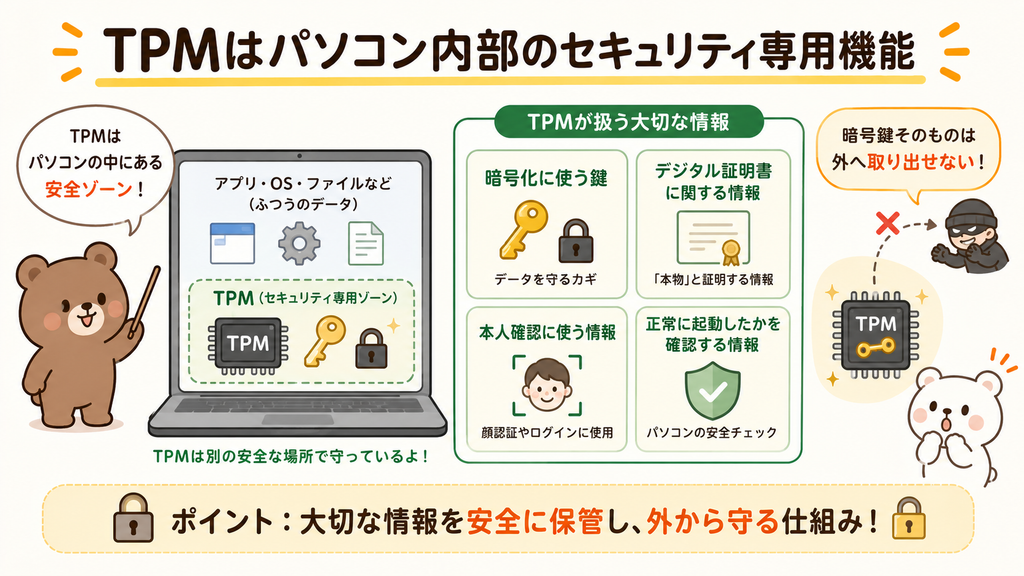
TPMは、パソコン内部にあるセキュリティ専用の機能です。
主に次のような情報を扱います。
重要なのは、
「暗号鍵そのものを簡単に外へ取り出せないようにする」
ことです。
例えば、パソコンのファイルを暗号化するとします。
暗号化には「鍵」が必要です。
しかし、その鍵を普通のファイルとして保存してしまうと、
暗号化されたデータ
+
暗号化を解除する鍵
の両方を攻撃者に盗まれる可能性があります。
それでは、せっかく暗号化しても意味がありません。
そこでTPMを使います。
データ
 ↓
暗号化

解除用の鍵
 ↓
TPMの中で保護
鍵を普通の保存領域とは分けて管理することで、安全性を高めます。
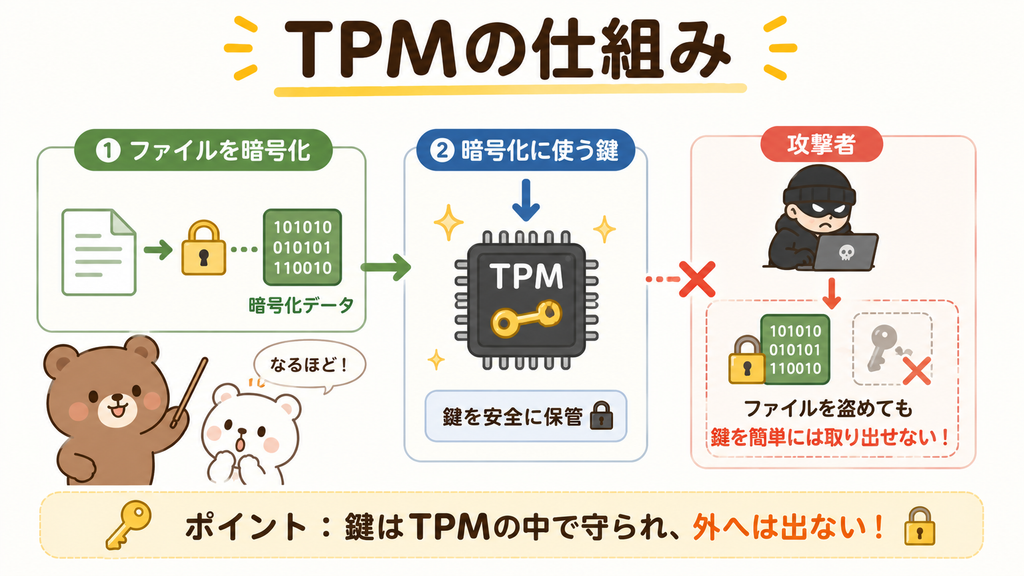
TPMでは、暗号鍵を生成したり、安全に保存したりできます。
TPMの中にパスワードを全部保存するの?
必ずしもパスワードそのものを保存するわけではないよ。特に重要なのは、暗号化や本人確認に使う鍵を安全に扱うことなんだ。
TPMを、
「パスワード保存装置」
と覚えるより、
「暗号鍵などを守るセキュリティ用の金庫」
と覚えた方が分かりやすいでしょう。
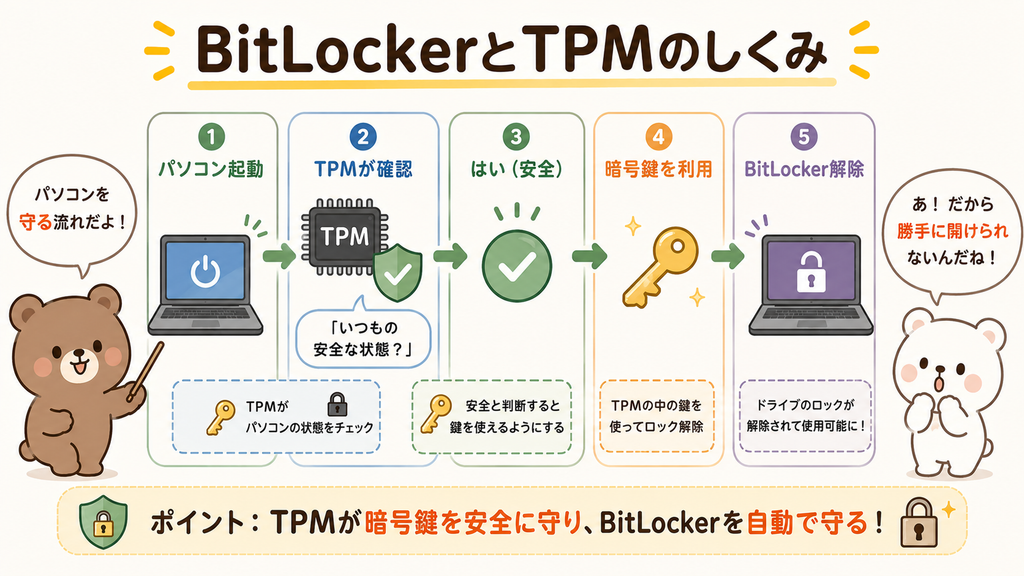
TPMの代表的な利用例が、WindowsのBitLockerです。
BitLockerは、パソコンのストレージを暗号化する機能です。
パソコンを紛失した場合でも、ストレージを取り外して別のパソコンから中身を読まれにくくします。
暗号化を解除するための鍵を、別の方法で安全に管理する必要があります。
TPMが暗号鍵を安全に保護します。
Windows起動
   ↓
TPMがパソコンの状態を確認
   ↓
問題なし
   ↓
暗号鍵を利用
   ↓
BitLockerで保護された
ストレージを利用可能
つまり、パソコンが正常な状態ならTPMが鍵を使わせてくれるんだね。
そういうイメージで大丈夫だよ。
TPMには、鍵を保存するだけでなく、
「パソコンが想定された状態で起動しているか」
を確認するための機能もあります。
例えば、起動に関係する重要な部分が攻撃者によって書き換えられた場合、
「いつもの状態と違う」
と判断できます。
これを利用して、不正な状態で暗号鍵を簡単に使わせないようにできます。
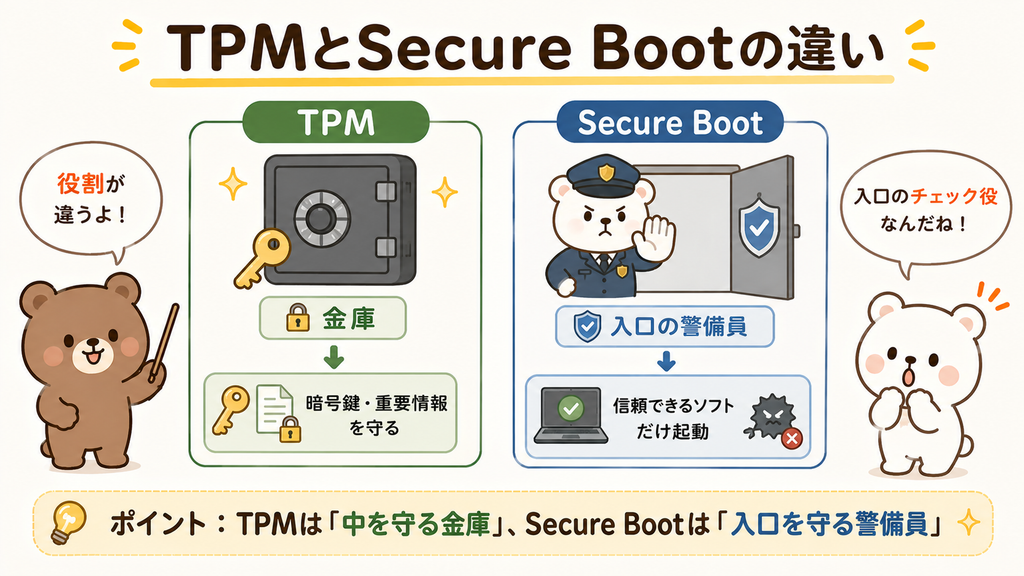
TPMと混同しやすいのがSecure Boot(セキュアブート)です。
違いを一言で表すと、
TPMは重要な鍵や状態を安全に扱う仕組み
Secure Bootは信頼できるソフトウェアだけで起動する仕組み
です。
| 項目 | TPM | Secure Boot |
|---|---|---|
| 主な役割 | 暗号鍵などを安全に保護する | 不正なOSや起動プログラムを防ぐ |
| 注目するもの | 鍵・セキュリティ情報 | 起動するソフトウェア |
| 利用場面 | BitLocker、Windows Helloなど | PC起動時 |
| 関係 | 起動状態の確認にも利用できる | 安全な起動を実現する |
両方とも起動時のセキュリティだから、同じものかと思ってた。
役割は違うよ。TPMは『金庫』、Secure Bootは『入口の警備員』くらいに考えると分かりやすいね。
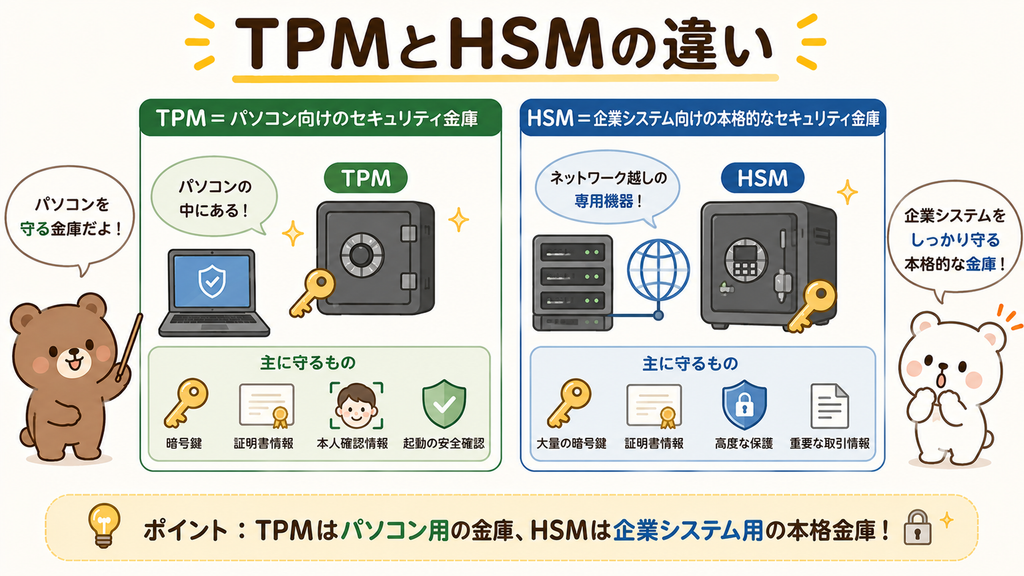
TPMと似たものに、HSM(Hardware Security Module*があります。
どちらも暗号鍵を安全に扱うための仕組みです。
ただし、利用する規模が大きく異なります。
| 項目 | TPM | HSM |
|---|---|---|
| 主な利用先 | パソコンなど | サーバー・企業システム |
| 主な目的 | 端末の鍵を保護 | 大量・重要な暗号鍵を管理 |
| 規模 | 比較的小さい | 高性能・大規模 |
| 例 | BitLocker | 認証局、金融システム |
初心者向けには、
TPM=パソコン向けのセキュリティ金庫
HSM=企業システム向けの本格的なセキュリティ金庫
と考えると分かりやすいでしょう。
TPMは、専用のチップとして搭載されることがあります。
ただし現在では、必ずしも独立したチップだけを指すわけではありません。
CPUやファームウェアなどを利用してTPM相当の機能を提供する場合もあります。
そのため、
「TPM=必ずマザーボードに付いている小さな専用チップ」
とだけ覚えるのは少し狭すぎます。
重要なのは、
暗号鍵などを通常のソフトウェア環境から分離して安全に扱う仕組み
という点です。
現在よく使われているのがTPM 2.0です。
TPMには世代があり、以前はTPM 1.2も使われていました。
現在のWindows環境ではTPM 2.0を目にする機会が多く、Windows 11のシステム要件としても知られています。
初心者が覚えるなら、
TPM 2.0=現在主流のTPM規格
程度で十分です。
TPMは、さまざまなセキュリティ機能から利用されます。
代表例は次のとおりです。
| 機能 | TPMの役割 |
|---|---|
| BitLocker | ストレージ暗号化に使う鍵を保護 |
| Windows Hello | 本人確認に使う鍵を保護 |
| デバイス認証 | その端末が正しい端末か確認 |
| セキュアな起動確認 | 起動状態の記録・確認 |
つまりTPMそのものが、
「ファイルを暗号化する機能」
ではありません。
暗号化や認証などの機能を、より安全に実現するために利用されます。
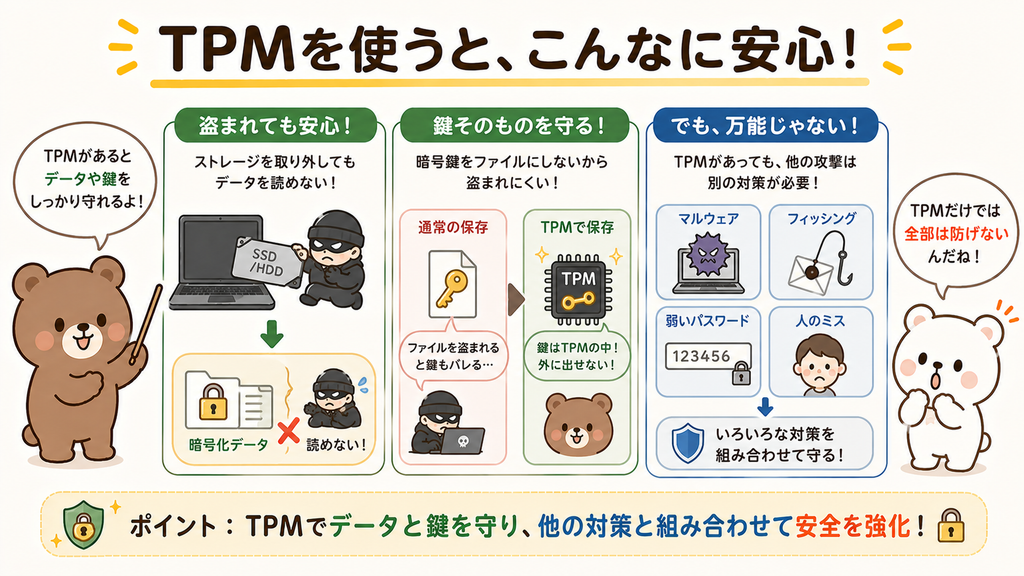
TPMを利用することで、例えばパソコンが盗まれた場合でも、
ストレージだけ取り外してデータを読む
といった攻撃への耐性を高められます。
また、暗号鍵を通常のファイルとして保存するよりも、鍵そのものを盗まれにくくできます。
ただし、
TPMがあればすべての攻撃を防げる
わけではありません。
マルウェア、フィッシング、弱いパスワードなどへの対策は別途必要です。
TPMは、情報セキュリティやハードウェアセキュリティの用語として覚えておきたい内容です。
細かな内部構造より、まず次のポイントを押さえましょう。
最重要ポイントです。
「TPM=暗号鍵などを安全に保存・利用する仕組み」
と覚えます。
通常のソフトウェア領域とは分離して重要情報を扱うため、ソフトウェアだけで鍵を保存するより安全性を高められます。
WindowsのBitLockerで、暗号鍵を安全に扱うためにTPMが利用されます。
| 用語 | 覚え方 |
|---|---|
| TPM | 鍵を守る |
| Secure Boot | 起動を守る |
| BitLocker | データを暗号化する |
この3つを区別できれば、かなり理解しやすくなります。
TPM(Trusted Platform Module)とは、暗号鍵などの重要な情報を、パソコン内部の安全な領域で保護するための仕組みです。
特にWindowsでは、BitLockerやWindows Helloなどのセキュリティ機能から利用されます。
TPMそのものがデータを暗号化するのではなく、
「暗号化や本人確認に使う重要な鍵を守る」
ことが主な役割です。
初心者はまず、
TPM=パソコンの中にある「暗号鍵用の金庫」
と覚えておけば十分です。
| 項目 | 内容 |
|---|---|
| 正式名称 | Trusted Platform Module |
| 略称 | TPM |
| 一言でいうと | 暗号鍵などを守るセキュリティ用の金庫 |
| 主な役割 | 暗号鍵・重要情報の保護 |
| 主な利用例 | BitLocker、Windows Hello |
| BitLockerとの違い | BitLockerは暗号化、TPMは鍵を守る |
| Secure Bootとの違い | Secure Bootは安全な起動を守る |
| HSMとの違い | TPMは主に端末向け、HSMは企業システム向け |
| 現在よく使われる規格 | TPM 2.0 |
| 試験での覚え方 | 「TPM=鍵を守る」 |
TPMって難しい装置だと思っていたけど、結局は暗号鍵を守る金庫なんだね。
そう。まずはそれで大丈夫だよ。
BitLockerがデータを暗号化して、その暗号化に使う大事な鍵をTPMが守る。
バッチリ。さらにSecure Bootは『起動を守る』と分けて覚えれば、混同しにくいよ。